讲真,曾经我特别佩服使用服务器(比如VPS)搭建WordPress博客或网站的站长们。
因为,我觉得仅仅在漆黑的屏幕上敲几行代码就能把一个网站玩的风生水起很了不得,感觉有点黑客大神的气派。而那时我才刚刚开始研究独立博客和虚拟主机,还是个只知道使用简单办公软件的上班族。
后来,慢慢的发现许多事情原本并不难,是自己想复杂了。
比如在VPS上搭建WordPress博客,其实根本就不需要你精通什么编程,懂什么系统,你只要掌握一些常用的Linux命令就能DIY。因为在互联网时代,很多东西都是现成的,你只要会搜索,会整合,会学习使用基本就万事OK了。
当然,如果你是个什么都懂的IT男,想必更是极好的。
简言之,这篇文章主要记录了博主放弃虚拟主机后,如何一步步在VPS上安装CentOS7/6系统和LAMP环境进而搭建WordPress博客的。
因为打算当做教程来写,所以会尽量写的详细一点。以下是文章目录,不想听博主唠叨的话可自行略过前面的介绍部分。
#0为什么要用WordPress建站
WordPress是一种使用PHP语言和MySQL数据库开发的个人博客系统,其稳定可靠,易于使用,且是免费开源的。而最让我看重的,是它支持一大波优秀的插件和模板,比如SEO优化、静态缓存和数据备份等。
具体可参看百度文库相关介绍:http://baike.baidu.com/item/WordPress
#1WordPress建站步骤 / 流程
博主在这里简单介绍下WordPress建站的基本步骤和流程,好让大家有个感性的认识:
- 注册一个不错的/你喜欢的域名(首选.com,无论何时)
- 选择一款服务器(比如VPS主机)
- 在VPS上搭建LAMP/LNMP建站环境
- 搭建WordPress博客
- VPS和WordPress相关的优化加速、数据备份以及运营防护等
#2
在回答这个问题之前,让我们先来弄清楚虚拟主机和VPS的区别。
#2.1
虚拟主机(Virtual Hosting)又叫共享主机(Shared Hosting),是使用特殊的软硬件技术,把一台真实的主机分割成多个的逻辑存储单元,每个单元都没有物理实体,但是每一个物理单元都能像真实的物理主机一样在网络上工作,具有共享IP地址(或独立IP地址)以及必要的互联网功能。
通俗一点讲,就是一个出租屋里分了好多床位,租客们共用水、电、卫生间等生活设施。
- 优点:便宜、便捷,自带被褥,拎包即住
- 缺点:居住性能差
#2.2什么是VPS
VPS(Virtual Private Server)即虚拟专用服务器,就是利用虚拟化技术(如KVM、Xen、OpenVZ等)把一台真实的服务器分割成若干虚拟的服务器,具有独立的操作系统及开关机等功能,能自行搭建和配置特定的服务。
通俗的说,就如同买了小区里的一栋楼,空间及设施都是自己的,想怎么装就怎么装。
- 优点:爱咋用咋用,居住性能好
- 缺点:价格较高,需要懂点技术
由上可以看出,究竟是选用虚拟主机还是VPS建站主要看你的使用目的和性能要求。
一般来说,如果你对服务器配置和维护并不太懂,且个人博客的访问量不大(比如日均2000PV以下),虚拟主机(带独立IP最好)是首选,价格通常年付二三百RMB的样子。
但是,如果你和博主一样喜欢折腾,喜欢追求更高性能,同时也想学习一点Linux相关知识,那么可以考虑使用VPS。
实际上有些性能很不错的国外VPS也很便宜,一般月付5美元甚至更少即可。这样算下来,其实并不比虚拟主机贵到哪去。
比如,博主选用的是BandWagonHost/搬瓦工Hostwinds最便宜的一款VPS,美国西海岸洛杉矶西雅图机房,速度大家可以感受下。
至于博客搬家的原因,以及Hostwinds具体购买及WordPress安装过程详见下文。
#3注册域名
考虑到性价比(免费隐私保护)和支付便利(支持支付宝),博主目前在用以下两个域名注册商,在这也推荐给大家。
- NameSilo:https://www.namesilo.com/
- 阿里云(万网):https://wanwang.aliyun.com/domain/
2022年09月01日起,阿里云域名涨价了,.COM 续费 ¥79 每年!(感觉是时候转出去了)
反观NameSilo,价格一直比较稳定,甚至不定期赠送优惠,注册和转移时还能再省点。
#4如何选购高性价比的VPS
坦白说,虽然网上有不少推荐和介绍,比如知乎回答和一些评测博客,但如何选择一款便宜好用且性能不错的VPS还着实让我头疼了一阵。
为什么呢?
网上有些推荐的文章仅仅只是为了推荐而推荐,拿来主义,人云亦云,缺乏实际的使用体验。这就可能导致推荐者对VPS整体的稳定性缺乏深入的评测,而稳定可靠恰恰是一个网站长期发展的重要保障。
尽管128MB甚至更低内存的VPS也可以搭建WordPress建站,但博主并不推荐这样做。因为我们的目的是要做一个省时省力又能长期稳定运行的网站,而不是炫耀VPS优化技术。
于是,在兼顾价格(5美元以下)、速度(ping值200左右)以及稳定性(在线率99.95以上)三个前提下,最终筛选出四个性价比较高的国外VPS:Hostwinds、Vultr、BandwagonHost(搬瓦工)和DigitalOcean(DO)。
但是到底哪个最适合自己呢?感觉还是一头雾水。
纸上得来终觉浅,绝知此事要躬行。于是,就把这几个VPS全部试用了一遍,并通过我能用得到的各种测试,最终选定了Hostwinds(西雅图机房)。
#4.1搬瓦工VPS和VULTR哪个好
②至于搬家的原因,无非两点:价格和性能。搬瓦工目前最便宜的一款年付$49.99,鸡场太多,太容易被墙(需付$8.79更换IP);VULTR能用的基本也要月付$5起步,最大的问题也是鸡场太多,IP被墙的更严重,严重到博主曾开了大半天也没开出一个能用的IP;
③Hostwinds月付$4.99,1GB内存,1TB流量,博主实测的速度比搬瓦工和VULTR好得多(大概是因为国人还没有扎堆),自带 SNAPSHOT 快照备份,可以免费更换被墙IP(方法见下文)。
因此,使用VPS建站,博主建议优先选择Hostwinds西雅图机房。目前正搞活动,首单优惠10%!
首先,Vultr和DigitalOcean(DO)几乎一样,最便宜的一款VPS月付都是5美元。但是Vultr给的内存是768MB,DO的则只有512MB。
尽管DO在SSD空间上比较大方,给了20GB,而Vultr的则是15GB。但是,博主可以很负责任的告诉你,一般的网站存储+备份+环境一共5-10GB的空间就足够了。显然,内存比空间更实用!
其次,Vultr快照(Snapshot)是免费的,且不同VPS甚至不同机房之间可以无缝迁移。
比如,刚开始我把网站放在美国西海岸的洛杉矶机房,后来发现日本东京机房的速度更快。于是,我只需要把洛杉矶的VPS快照备份,然后在新开的东京VPS上一键恢复就把数据搬过去了,不用再重装系统和优化配置了。
第三,Vultr是KVM虚化技术,私以为比BandwagonHost(搬瓦工)的OpenVZ好一些。
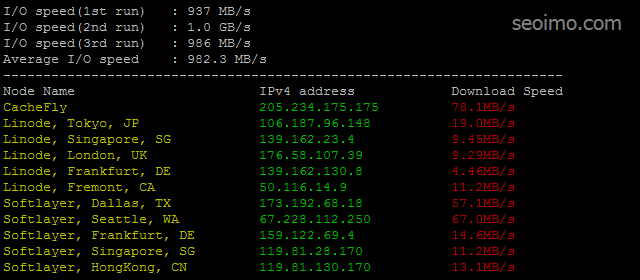
但是,搬瓦工年付19.99刀的VPS也的确不错,无论CPU性能还是硬盘I/O读写速度(可达900MB/s,见下图)目前都比Vultr(平均450MB/s)要好一些。若优化得当,搭建三两个流量不大的WordPress博客应该不是问题。
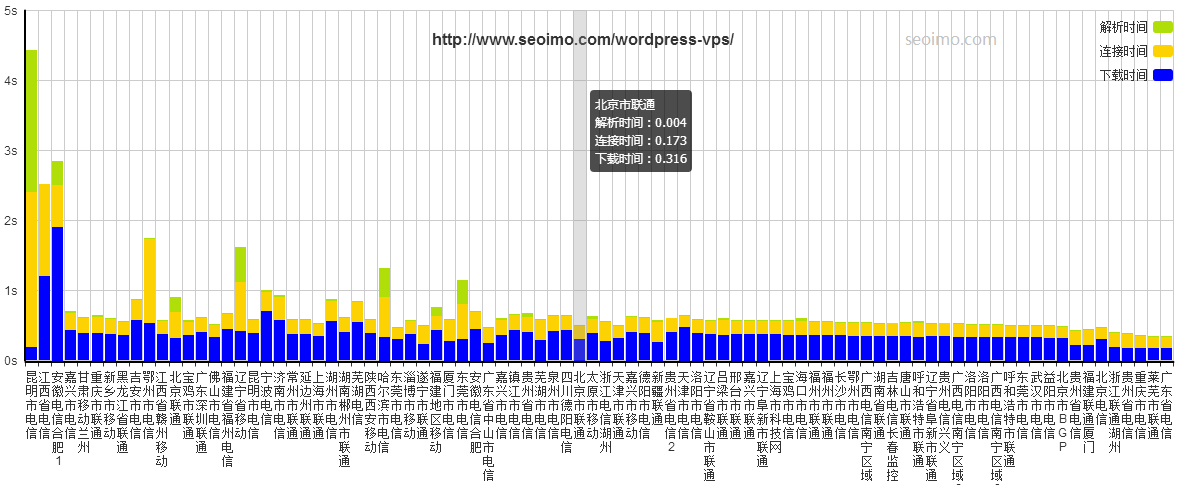
再来看下经过优化加速之后,本页面(多图长文)的全国打开速度:(可点击放大)
那么,搬瓦工VPS和Vultr到底哪个好呢?
搬瓦工采用的是OpenVZ虚拟化技术,博主担心日后可能会严重超售,影响VPS性能。再加上目前Vultr搞活动,新注册就送25美元(有效期一年,需信用卡或PayPal验证充值10美元),足够免费折腾大半年了,算算比虚拟主机都便宜!所以,博主最终还是选择了Vultr。
竞争激烈,Vultr已经下调了价格,最低套餐(512MB/500GB)只需2.5美元/月!
遗憾的是月付$2.5这款平时只有纽约和迈阿密机房有货,但这俩机房靠近美国东海岸,离国内实在有点太远了,略坑。同时,降价后赠送25美元的优惠也不经常提供了(偶尔还会有)。
另外,VULTR看起来是玩起了套路,2.5美元这款目前只有IPv6地址,不提供IPv4地址了。需要IPv4地址需要额外加2美元,折算下来要4.5美元每月!!倒不如选月付5刀那款,配置还高的多。
所以,如果你打算使用VULTR认真建站的话,还是建议选择月付$5的美西机房。但这个性价比博主以为已经远远不如搬瓦工的年付19.99美元的了。(你能买到$19.99这款的话)
- 稳定:真的很稳,官方承诺VPS在线率100%
- 便宜:最低$2.5/月(支持按小时计费)
- IP随便换:可多机房间相互转移,主机IP随时更换(简直逆天)
- 备份方便:后台一键 SnapShot 备份整机,省心放心(无需关机,比搬瓦工更贴心)
- 速度较好:东京和洛杉矶机房速度不错,但要月付
5美元3.5美元
-
月付2.5美元仅限纽约和迈阿密机房,距大陆较远 - 主机I/O读写稍低,300MB-500MB/s(搬瓦工500-1000MB/s)
- 月付2.5美元目前只有IPv6,不再提供IPv4地址了(月付$3.5带IPv4)
(由于众所周知的原因,目前东京、洛杉矶和纽约等机房IP被Q严重,可能需要多刷几次才能开出一个可用的IP。怕麻烦的话,建议首选硅谷或伦敦机房。)
搬瓦工VPS和Vultr到底哪个更适合,博主的建议是:
如果你只有三两个流量不大的网站,比如每天5000PV以内,搬瓦工256MB/500GB这款小鸡还是完全能够胜任的。
因为,博主经过测试(LoadImpact),模拟5分钟内100个访客持续访问本页也没有搞垮这个小鸡。非但没搞垮,这款小内存VPS表现还很不错。
不相信博主?有图有真相,直接上图(看不清可点击放大):
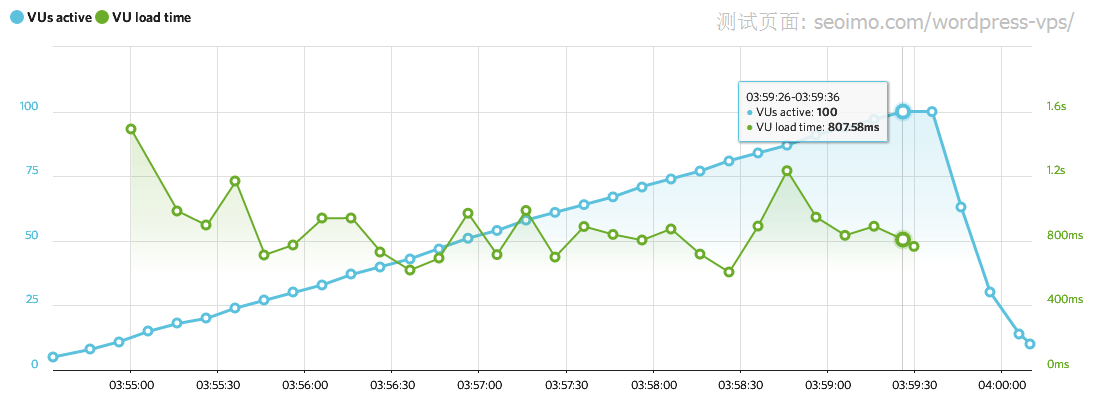
从上图可以看出,在5分钟内,模拟100个访客持续访问本页,打开时间基本维持在0.8-1.2秒之间。倘若从早10点至晚22点算起(百度上网时间分布统计),按12个小时持续访问的话,每天有大约15000PV的访问量!
是否可以这样理解:即使像本页面这样有这么多的图片和文字,每天大约15000PV的流量,经过适当的优化,在搬瓦工这款256MB的小内存VPS上也基本是秒开的。
是不是有点吓到了?
再来看一下100访客在线时VPS的系统平均负载:
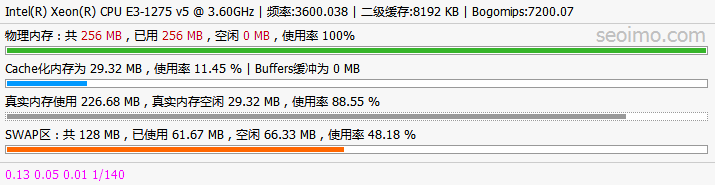
内存耗尽是意料之中的事情,毕竟只有256MB。但出乎博主意料的是:系统平均负载并不高,甚至还不到0.2!这么高的流量,博主原以为起码也要超过1的,即CPU刚好跑满。现在非但没有跑满,竟还有足够多的剩余。不得不说,搬瓦工的技术还真是可以!
由此可见,小内存VPS不一定就不能搭建大流量WordPress博客,关键要优化得当。
当然了,如果网站真有每天超过10000PV的流量,博主还是建议提升下VPS配置,比如升级到搬瓦工1024MB/1024GB这个套餐。因为每天10000PV的流量即便挂Adsense广告每天也该有10美元的收入了,就不要再扣VPS月租这点小钱了。
- 便宜:目前最低$29.99/年(使用优惠码更省)
- 稳定:承诺99.5%在线率保证,经博主过去一年多对本站的检测来看,除了博主认为重启之外,在线率实际几乎100%
- 够快:洛杉矶机房,CN2线路,ping值低,速度快(本站所用);香港机房更快,但是价格就无爱了
- IP可换:可多机房间相互转移,实现随意更换IP地址(博主大爱)
- 备份方便:后台一键 SnapShot 备份整机,省心放心
- 进行 SnapShot 时强制关闭VPS,持续5分钟左右(不如Vultr周到)
- 系统过于精简,建站时某些必备软件可能需要自己手动安装
- 香港机房VPS太贵,真心贵
首选CN2机房,最低$29.99/年,可安装BBR加速科学上网,看YouTube-1080P更流畅。
推荐洛杉矶CN2直连线路(后台切换DC8/DC3机房);请务必确保注册信息真实有效,且与登录IP地址相符(关掉代理)。否则,大概率会被视为欺诈(Fraud)而上黑名单。
限时供货,使用优惠码 BWH26FXH3HIQ 可再省6.25%(循环折扣,目前最高)!
除了 512MB-CN2 这款,还有一款年付 $49.99 的也很不错:可换CN2线路,2核心,20GB空间,1024MB内存,1000GB流量,同样多机房可自由切换。
与上面常规CN2那款不同的是,①这款1000GB流量切换到CN2后会缩减到三分之一;②CPU限制占用50%,上面那款占用是17%。不过,这些配置一般建站也足够用了。
#4.2如何购买Hostwinds-VPS
Hostwinds销售的VPS主要分两类:托管型和非托管型。
托管型就是由Hostwinds提供全程运维服务,自己当甩手掌柜。优点是省事省力,缺点是太费钱,真的不划算。
非托管型就是买个裸机VPS,所有程序自己搭建,客服只提供有限的技术支持。优点是自己可以随意DIY,可玩性较强,更重要的是省钱。缺点是绝大部分工作都要自己动手完成。
当然,这里我们要选择非托管型的LINUX系统的VPS(WINDOWS系统的太贵不划算)。
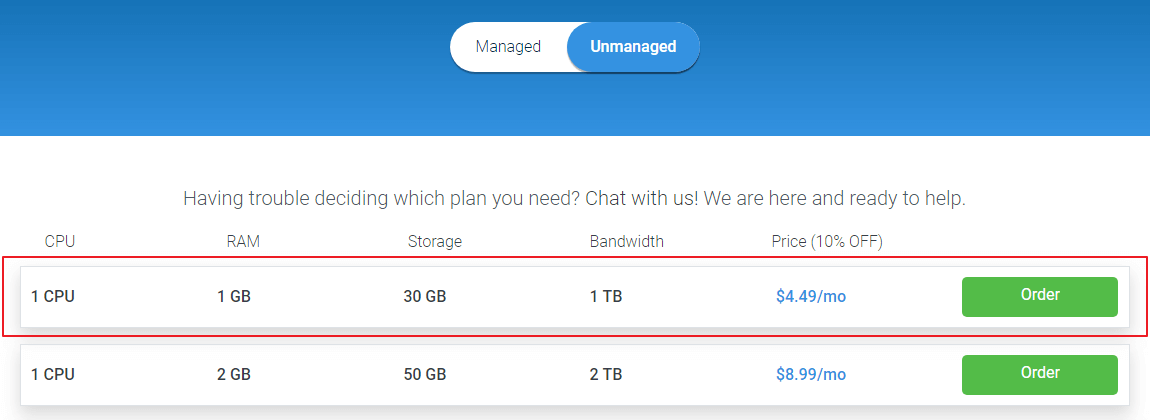
首先打开页面 Unmanaged Linux VPS Hosting ,选择 1GB - $4.99 这款:
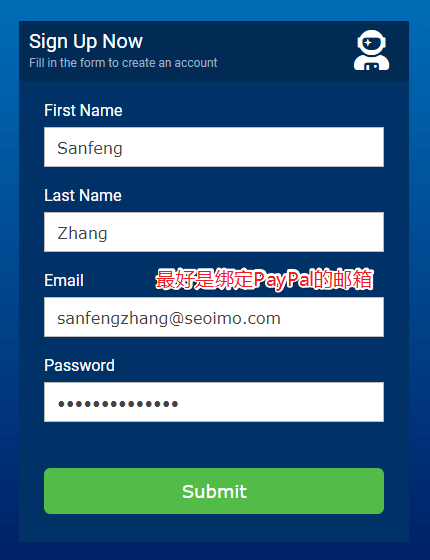
然后,注册账户。如果打算用PayPal支付的话,邮箱最好和PayPal账户邮箱一致:
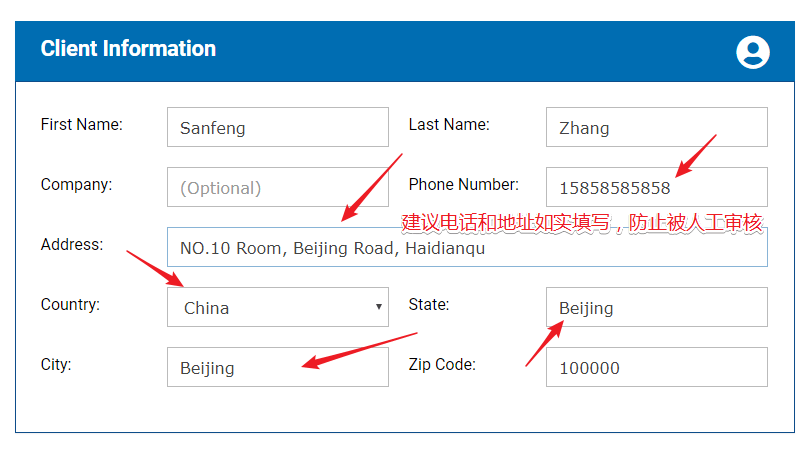
接下来,填写一些个人信息。请尽量如实填写,尤其地址要和本机IP所在地相同。比如你在北京,IP显示地在北京,就不能填地址在上海。所以,请确保关闭了小飞机/代理。
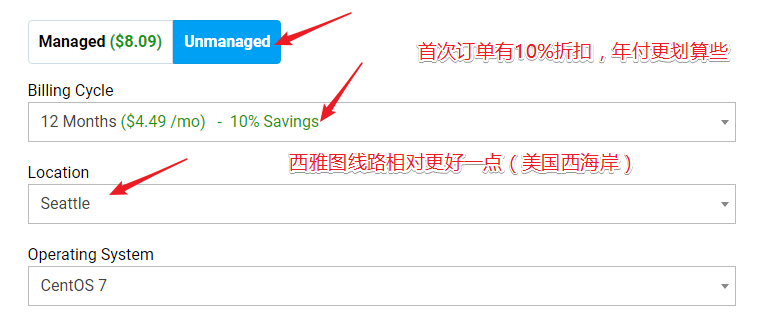
然后,一些必要的选择。确认是非托管型的(Unmanaged),付款周期(年付/季付/月付),机房(西雅图/SEATTLE),系统(CentOS7):
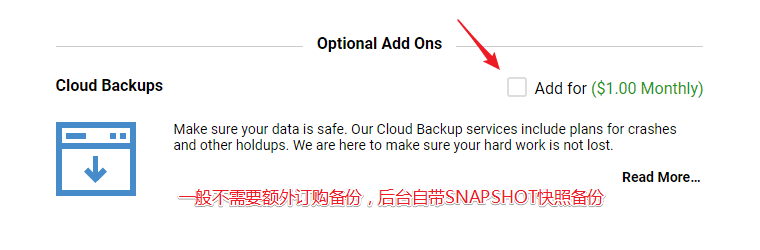
选择是否需要云备份(一般不需要,因为后台自带SnapShot快照备份):
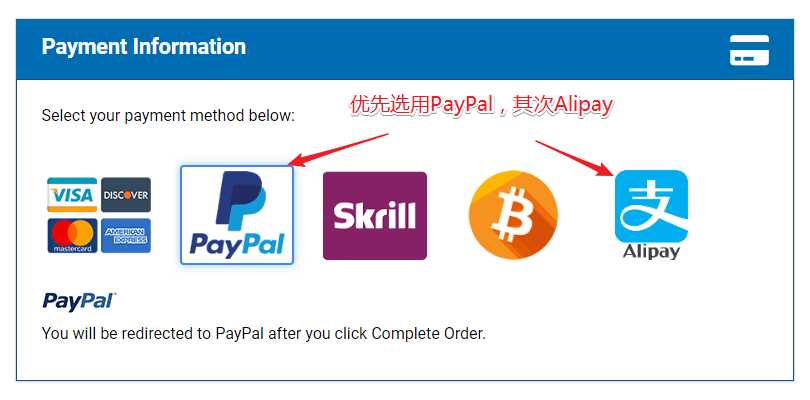
选择付款方式,PayPal或者支付宝:
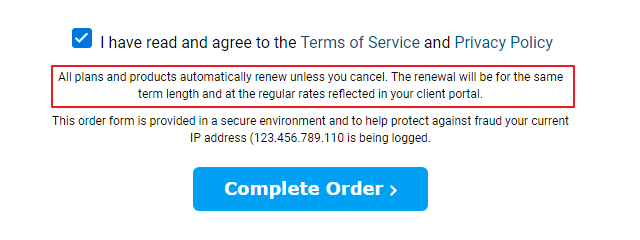
最后,勾选同意服务条款并确认支付:
付完款大约1-5分钟,会受到VPS开通的邮件,里面有VPS相关信息,比如IP地址、root密码和SSH端口等。
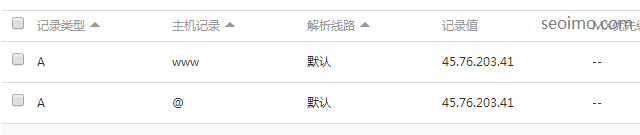
此时,可以到NameSilo或者阿里云提前进行域名解析,进行添加A记录,为接下来的安装WordPress做好准备。
★★★ 温馨提示:(关于IP被墙 / PING不通 / 更换IP)
由于众所周知的原因,国外VPS的IP都有被Q的可能。尽管Hostwinds暂时还未被国人扎堆,但依然有被Q的几率。
如果你运气不佳,买到的VPS的IP被Q了,那么就需要更换一个全新的能正常访问的IP。
所幸,Hostwinds目前提供免费的更换服务。(但愿能一直免费下去)
更换方法:VPS管理后台 -->> Manage IP's -->> Fix ISP Block -->> Confirm
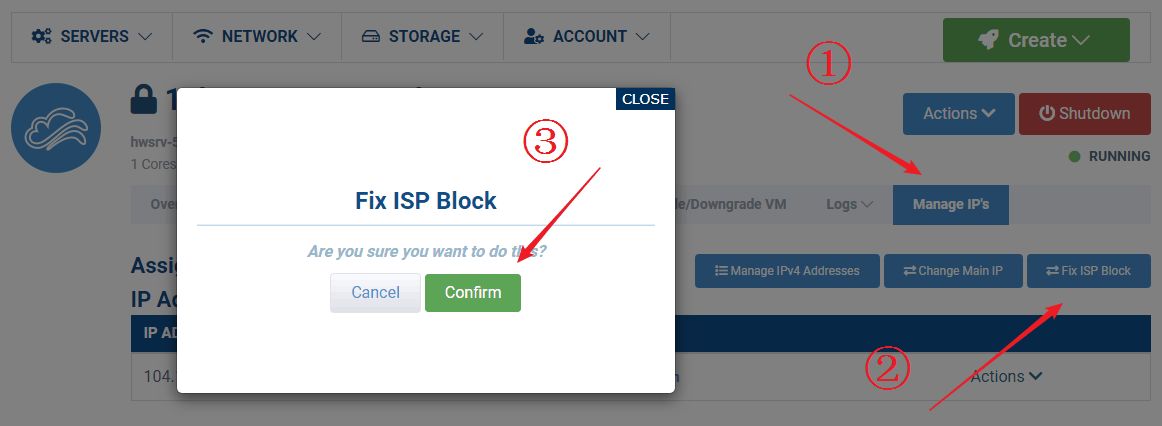
倘若以后不能免费更换了,可选择 “Change Main IP” 的方式(Fix ISP Block 左边)。不过,每更换一次需要支付三美元(对比其他主机商比如搬瓦工来说,其实并不算贵)。
★★★ 温馨提示:(关于订阅付款/预核准付款)
付完款后,PayPal会自动生成一个订阅付款/预核准付款,每个月都会自动支付账单。
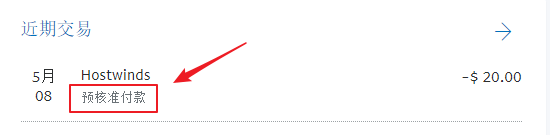
如果打算一直用这个套餐,自动支付没问题,免得VPS欠费停机。但如果更换了套餐,或者取消了套餐,那么每个月还自动付款就悲剧了,因为这种付款退不了。
所以,博主建议支付完后,登录PayPal账户,取消预核准付款,以确保安全。等账单到期后,再手动支付账单,或者提前手动充值。
取消方法也很简单:
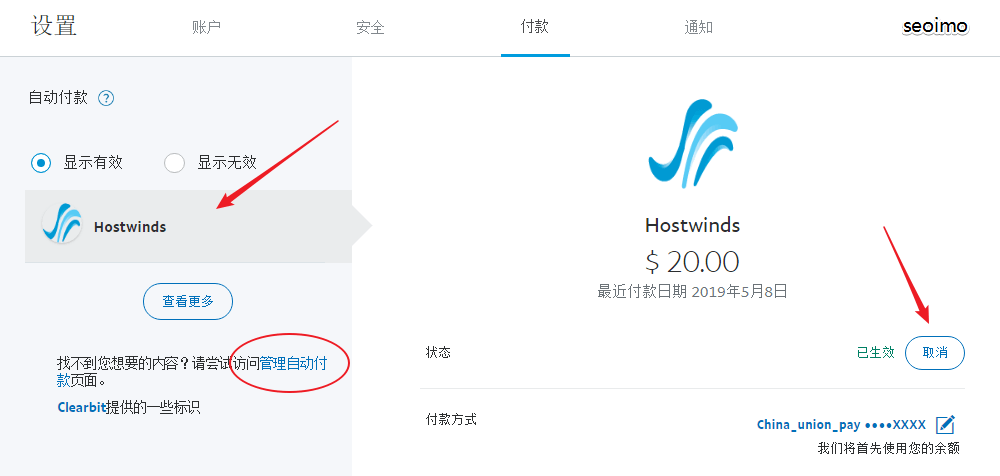
登入PayPal账户,右上齿轮图标,付款,管理自动付款,或者直接打开:https://www.paypal.com/myaccount/autopay/
接着,选中左侧的Hostwinds,点击右侧的取消按钮,然后确认取消自动付款即可。
#4.3如何购买搬瓦工VPS
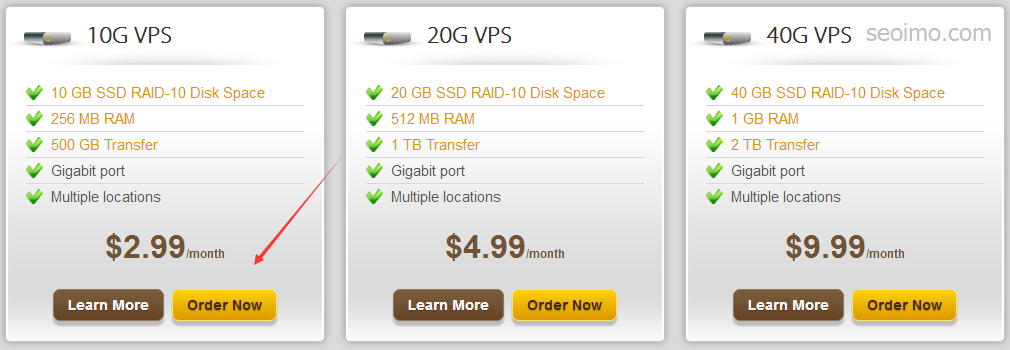
打开搬瓦工(BandwagonHost)官网,选择10G-VPS这款。
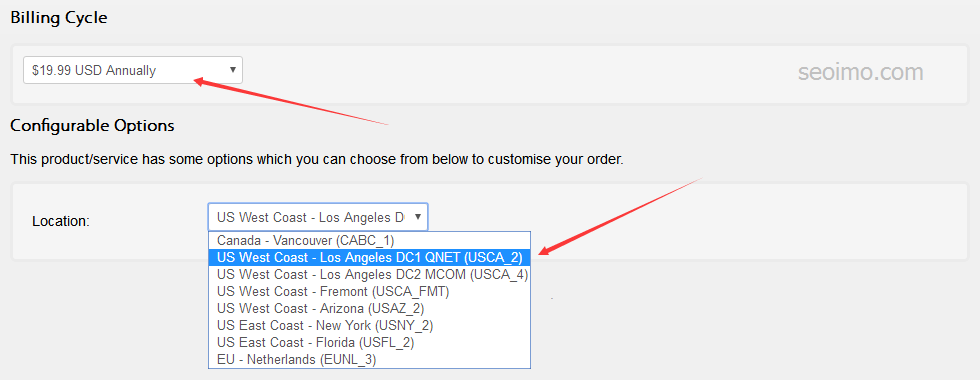
然后选择年付19.99美元(下拉选择),推荐美国西海岸的洛杉矶机房。QNET和MCOM都可以,博主测试的速度都差不多。
记得使用搬瓦工优惠码,还能再省一点点银子。
建议依次试试这几个优惠码:
BWH1ZBPVK, IAMSMART5EM2BR, IAMSMART5SS6ML, IAMSMART5FQ956, IAMSMART5HZFB9, IAMSMART50BAR1, IAMSMART53GEI6。
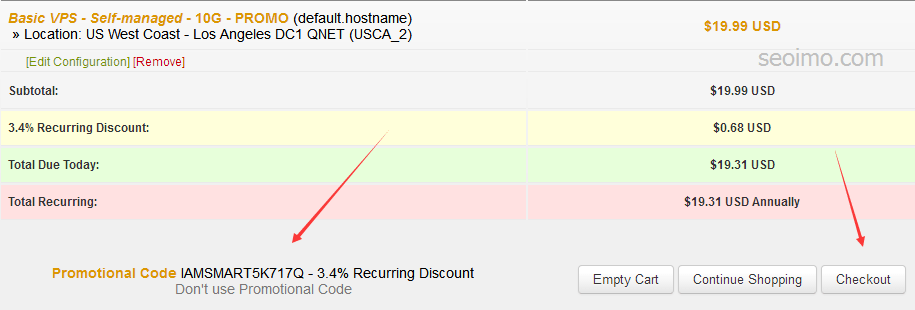
接下来填写注册信息,之后选择付款方式。推荐支付宝(Alipay)和PayPal。
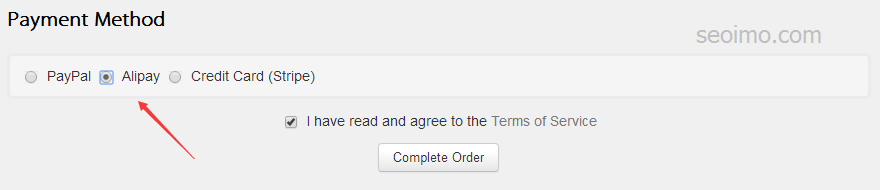
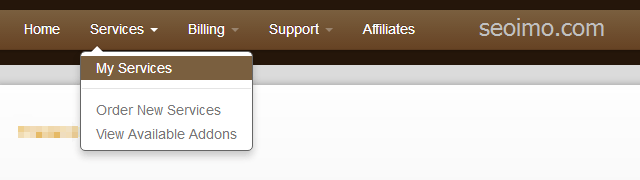
稍等片刻,完成后会有邮件提示。登陆后台(Client Area),打开My Services菜单。
现在就能看见新建的VPS了!我们需要登陆KiwiVM控制面板进行VPS管理。
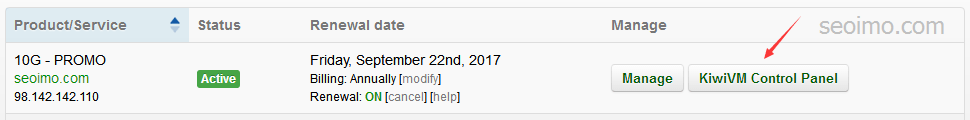
至此,就可以看到比较详细的VPS信息了。主要包括IP地址、SSH端口、内存和空间使用量等。记下IP和SSH端口,在下文中使用Putty登陆SSH时会用到。
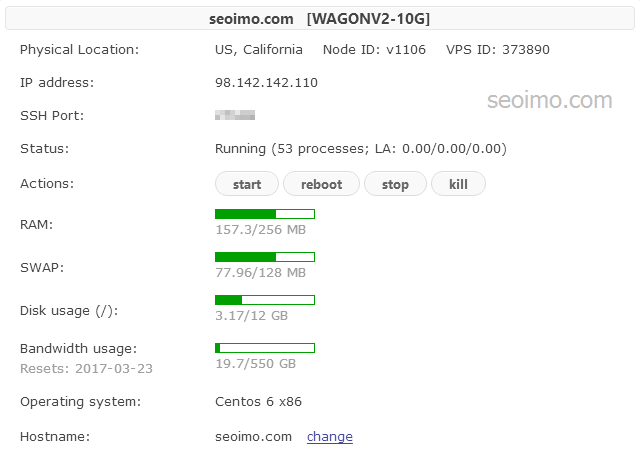
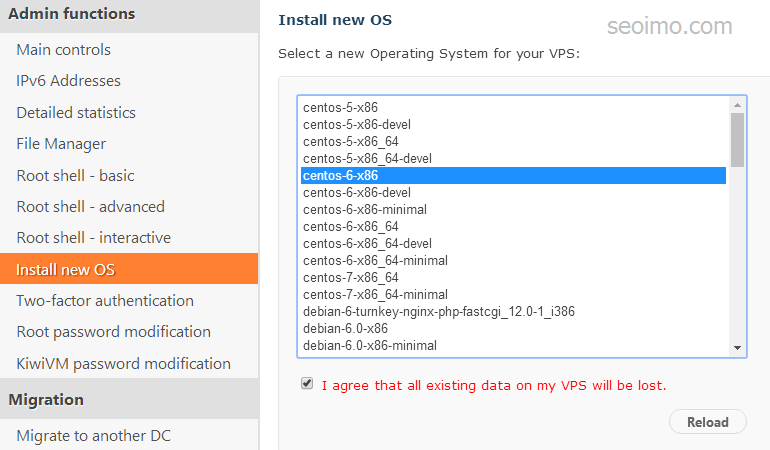
接下来安装系统。这里选择Centos-6-x86(32位)Centos-7-x86_64(64位)。重装之后会显示新的root密码和SSH端口,记得保存下来,后面登陆SSH时会用到。
下面就可以通过SSH管理VPS了,请参看:5 + SSH连接VPS
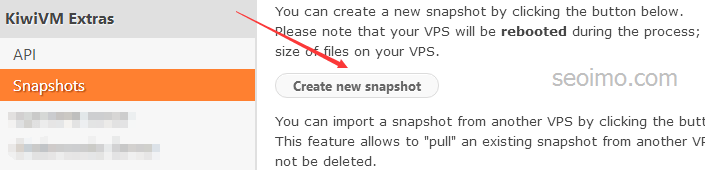
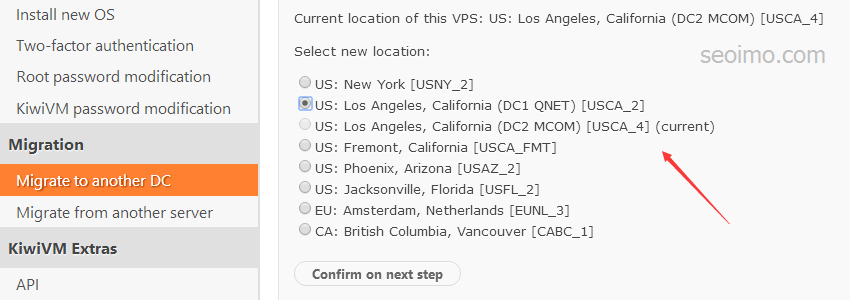
此外,如需系统备份和更换机房,在搬瓦工的管理后台操作起来也很方便。分别选择 “Snapshots” 和 “Migrate to another DC” 就可以了。
系统备份(Snapshots)
更换机房(Migrate to another DC)
#4.4如何购买VULTR-VPS
打开Vultr官网,点击右上角Create Account,新窗口输入邮箱和密码后提交即可。
好一点的国外VPS审查一般都比较严格,提供真实的信息有助于减少封号。如果打算长期使用,建议注册后完善个人信息。
登陆后台
登陆后,点击右上蓝底白字的圆圈,显示Deploy New Server。
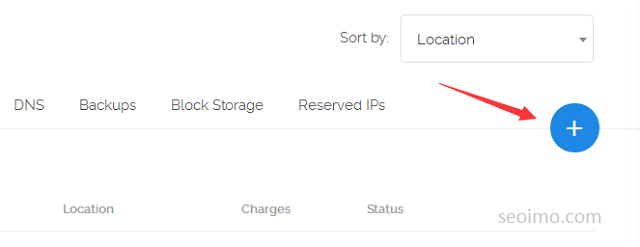
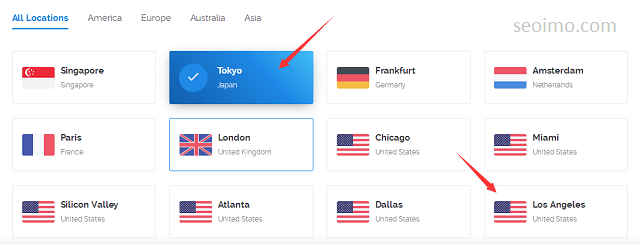
选择机房
对国内访问来说,推荐日本东京机房和美西洛杉矶 / 硅谷机房。这里选择东京机房。
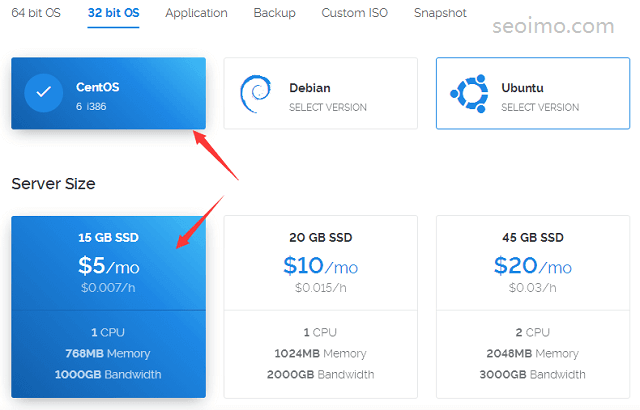
系统型号
自行选择,博主偏爱CentOS7-64位系统。选择最便宜这款,月付5美元2.5美元。
主机标签
可随便填写,但通常写域名即可,比如seoimo.com。
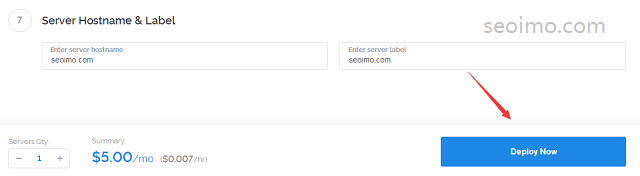
检查一遍,确认无误后,点击右下角的Deploy Now。
等待几分钟,当显示 “Server added successfully!” 字样的时候,说明VPS已经开通了。
单击主机名,进入VPS管理页面,即可看到主机IP地址和密码。
至此,在Vultr后台开通VPS已经成功了。此时,到阿里云或NameSilo进行域名解析,添加A记录。
接下来,正式进入本文的最重要环节:通过SSH连接VPS搭建LAMP环境,进而安装WordPress博客。
#5SSH连接VPS
SSH(Secure Shell)即安全外壳协议,是目前较可靠、专为远程登录会话和其他网络服务提供安全性的协议。我们需要一种SSH工具来连接VPS,个人推荐PuTTY.exe,最好使用英文原版。(注意区分32-bit和64-bit)
下载地址:https://www.chiark.greenend.org.uk/~sgtatham/putty/latest.html
下载后免安装,直接打开。填入刚才开通的VPS地址,默认端口22。然后点击Open打开,弹出的新窗口点击左边 “Yes” 。
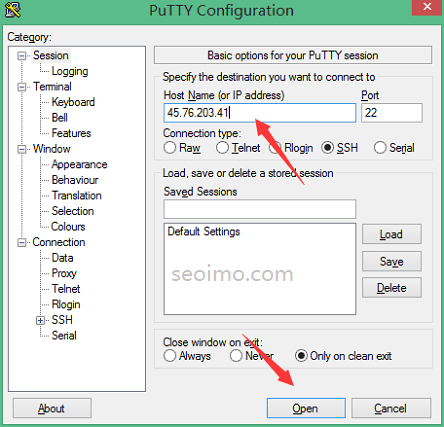
回到我们刚才收到的邮件,里面有登陆名root和密码,复制密码。在PuTTY界面输入root后回车,单击右键即可输入密码。
登陆成功后,首先需要修改root密码,因为初始密码太复杂不好记,也不一定安全。
# passwd
回车后设置新密码,再回车重新输入。然后界面显示如下,说明密码修改成功。
(密码长度建议20字符以上,字母大小写 + 数字 + 特殊字符)
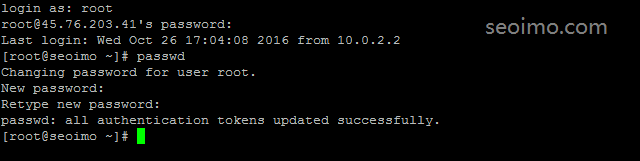
为防止SSH登录一段时间后自动断开,可更改如下设置以保持SSH长时间在线。
# vi /etc/ssh/sshd_config
将如下两行代码前的 # 去掉,然后做相应修改:(若无此两行代码请在末尾自行添加)
#Compression delayed
ClientAliveInterval 30
ClientAliveCountMax 5
#ShowPatchLevel no
#UseDNS yes
保存,重启SSH即可生效:
# service sshd restart
之后,最好再升级一下系统,以保证获得最新的软件和内核。
# yum -y update
回车,等待升级完成。
开启BBR加速
BBR是Google提出的一个开源的TCP拥塞控制算法,应用于Linux4.9+内核上,对提升网速效果显著。
因此,对于KVM架构的VPS,博主倾向于在正式部署生产环境之前,首先开启BBR。
# yum -y install virt-what
# virt-what
首先,切换到 root 目录:
# cd ~
然后,下载脚本并安装BBR:
# wget --no-check-certificate https://github.com/teddysun/across/raw/master/bbr.sh && chmod +x bbr.sh && ./bbr.sh
如提示 wget: command not found ,可执行命令 # yum -y install wget 进行安装。
按要求输入 y 后,自动重启VPS。
重新登入后,查看结果:
# sysctl net.ipv4.tcp_available_congestion_control
出现形如以下字样时,说明BBR开启成功。
#6搭建LAMP环境
LAMP指的是Linux(操作系统)、Apache(HTTP服务器),MySQL(数据库软件) 和PHP(有时也是指Perl或Python)的第一个字母,主要用来建立web应用平台。
博主使用的是LNMP一键安装包,具体可参看这里:https://lnmp.org/install.html
首先,创建screen会话:
# screen -S lamp
如提示 screen: command not found ,可执行命令 # yum -y install screen 安装。
如果安装过程中出现异常中断,重新登入VPS后,输入 # screen -r lamp 恢复安装界面。
由于新版本LNMP可一键设置SSL,故推荐优先安装最新版本:
# wget -c http://soft.vpser.net/lnmp/lnmp1.6-full.tar.gz && tar -zxf lnmp1.6-full.tar.gz && cd lnmp1.6-full && ./install.sh lamp# wget -c http://soft.vpser.net/lnmp/lnmp1.5-full.tar.gz && tar -zxf lnmp1.5-full.tar.gz && cd lnmp1.5-full && ./install.sh lamp# wget -c http://soft.vpser.net/lnmp/lnmp1.4-full.tar.gz && tar -zxf lnmp1.4-full.tar.gz && cd lnmp1.4-full && ./install.sh lamp# wget -c http://soft.vpser.net/lnmp/lnmp1.3-full.tar.gz && tar -zxf lnmp1.3-full.tar.gz && cd lnmp1.3-full && ./install.sh lamp以下安装过程不再赘述,选项一般默认即可,主要设置详见如下(LNMP1.6示意)。
这里设置的数据库ROOT密码务必记牢,下面添加域名时会用到!!
LNMP安装成功之后,如果数据库密码忘记了,可参看这里进行重置。
| LNMP V1.5 for CentOS Linux Server, Written by Licess |
+------------------------------------------------------------------------+
| A tool to auto-compile & install LNMP/LNMPA/LAMP on Linux |
+------------------------------------------------------------------------+
| For more information please visit https://lnmp.org |
+------------------------------------------------------------------------+
You have 10 options for your DataBase install.
1: Install MySQL 5.1.73
2: Install MySQL 5.5.62 (Default)
3: Install MySQL 5.6.44
4: Install MySQL 5.7.26
5: Install MySQL 8.0.13
6: Install MariaDB 5.5.63
7: Install MariaDB 10.0.38
8: Install MariaDB 10.1.40
9: Install MariaDB 10.2.24
10: Install MariaDB 10.3.15
0: DO NOT Install MySQL/MariaDB
Enter your choice (1, 2, 3, 4, 5, 6, 7, 8, 9, 10 or 0): 2
You will install MySQL 5.5.62
===========================
Please setup root password of MySQL.
Please enter: mysqlpasswd
===========================
Do you want to enable or disable the InnoDB Storage Engine?
Default enable,Enter your choice [Y/n]: n
You will disable the InnoDB Storage Engine!
===========================
You have 8 options for your PHP install.
1: Install PHP 5.2.17
2: Install PHP 5.3.29
3: Install PHP 5.4.45
4: Install PHP 5.5.38
5: Install PHP 5.6.40 (Default)
6: Install PHP 7.0.33
7: Install PHP 7.1.29
8: Install PHP 7.2.18 (博主推荐安装 PHP 7)
9: Install PHP 7.3.5
Enter your choice (1, 2, 3, 4, 5, 6, 7 8 or 9): 8
You will install PHP 7.2.18
===========================
You have 3 options for your Memory Allocator install.
1: Don't install Memory Allocator. (Default)
2: Install Jemalloc
3: Install TCMalloc
Enter your choice (1, 2 or 3): 1
You will install not install Memory Allocator.
===========================
Please enter Administrator Email Address: admin@seoimo.com
===========================
Server Administrator Email: admin@seoimo.com
===========================
You have 2 options for your Apache install.
1: Install Apache 2.2.34
2: Install Apache 2.4.39 (Default)
Enter your choice (1 or 2): 2
You will install Apache 2.4.39
Press any key to install...or Press Ctrl+c to cancel
当出现上图中的绿字 "Press any key to install...or Press Ctrl+c to cancel" 后,按回车键确认开始安装。
通常一个小时以内可以安装完成,安装成功后的界面如下图所示(Ctrl+c退出界面):
Proto Recv-Q Send-Q Local Address Foreign Address State
tcp 0 0 0.0.0.0:3306 0.0.0.0:* LISTEN
tcp 0 0 0.0.0.0:22 0.0.0.0:* LISTEN
tcp6 0 0 :::80 :::* LISTEN
tcp6 0 0 :::22 :::* LISTEN
Install lnmp takes 41 minutes.
Install lnmp V1.6 completed! enjoy it.
至此,LAMP环境已经在VPS上搭建完成。输入VPS的IP访问,会出现以下界面:
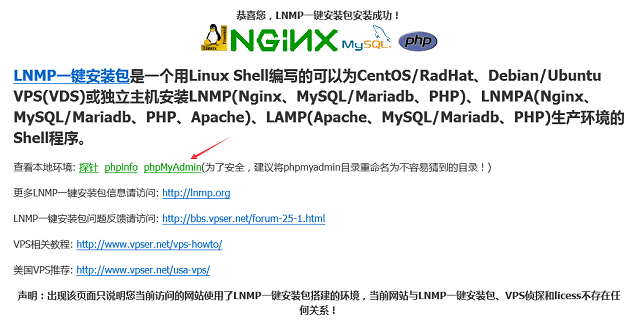
①为了安全,建议将 phpmyadmin 目录重命名为不容易猜到的目录(比如 hereispma , ..):
# cd /home/wwwroot/default

# mv phpmyadmin hereispma②此安装成功页面是IP访问时的默认页面(非域名),建议删除或改名:
# rm -rf index.html  或者

# mv index.html random-name.html③如需要开启IP访问网站域名,请更改IP访问默认路径(此步骤可选,强烈不推荐):
# vi /usr/local/apache/conf/extra/httpd-vhosts.conf将 DocumentRoot “/home/wwwroot/default” 及 Directory “/home/wwwroot/default” 两处中的 “/home/wwwroot/default” 修改为需要IP访问的域名,如 “/home/wwwroot/seoimo.com”。
在安装WordPress之前,建议安装PHP缓存加速类扩展,对降低VPS压力和提高WordPress速度大有裨益。
推荐安装两个:OPcache和Memcached。
首先,需要进入LNMP解压目录 lnmp1.6-full :
# cd /root/lnmp1.6-full
回车,接下来安装Opcache:
# ./addons.sh install opcache
回车,再回车。
当出现 “Opcache installed successfully, enjoy it!” 字样时,即表示安装成功。
接着安装Memcached:
# ./addons.sh install memcached
回车,选择 2 (php-memcached),回车,再回车。
当出现 “Memcached installed successfully, enjoy it!” 字样时,即表示安装成功。
此外,可以删除之前下载的lnmp压缩包,以节省空间:
# rm -rf /root/lnmp1.6-full.tar.gz
接下来,就可以添加域名并搭建WordPress博客了。
#7添加域名 / 虚拟主机
请提前做好域名解析(建议至少提前半个小时),例如:
可直接略过解释说明,查看详细操作步骤。
同时,建议在操作前先开启443端口:CentOS7防火墙中开启相关端口
添加域名:
# lnmp vhost add
回车,提示输入域名:
# seoimo.com
回车,添加多个域名。博主习惯绑定带 www 的域名:
# www.seoimo.com
回车,显示网站目录。默认 /home/wwwroot/seoimo.com 即可。
将 tools.seoimo.com 绑定到网站根目录下的 tools 文件夹,则应输入:
/home/wwwroot/seoimo.com/tools
回车,是否对本域名/网站开启访问记录/日志记录。
博主习惯不单独开起,因为本机上所有访问日志都会记录在 /home/wwwlogs/access_log 文件里。所以,这里可以选择不开起:
# n
会车后,输入站长邮箱。
继续回车,提示数据库名和数据库用户名是否保持一致:
# y
回车,输入 root 用户的数据库密码(不会显示,在#6搭建LAMP环境中设置好的)。
再次回车,输入数据库名,自行设置。例如:
# sjk_seoimo
回车,设置数据库密码。例如:
# sjkmmseoimo
等以后需要时再添加也不迟,下文也有 ftp 添加介绍。
接下来,是否需要开启SSL/HTTPS访问,推荐开启:
# y
这里使用免费的 Let's Encrypt 证书,所以选择 2 。
详细操作步骤如下所示:
Please enter domain(example: www.lnmp.org): seoimo.com
Your domain: seoimo.com
Enter more domain name(example: lnmp.org *.lnmp.org): www.seoimo.com
domain list: www.seoimo.com
Please enter the directory for the domain: seoimo.com
Default directory: /home/wwwroot/seoimo.com:
Virtual Host Directory: /home/wwwroot/seoimo.com
Allow access log? (y/n) n
Disable access log.
Please enter Administrator Email Address: admin@seoimo.com
Server Administrator Email:admin@seoimo.com
Create database and MySQL user with same name (y/n) y
Enter current root password of Database (Password will not shown):
OK, MySQL root password correct.
Enter database name: sjk_seoimo
Your will create a database and MySQL user with same name: sjk_seoimo
Please enter password for mysql user sjk_seoimo: sjkmmseoimo
Your password: sjkmmseoimo
Create ftp account (y/n) n
Add SSL Certificate (y/n) y
1: Use your own SSL Certificate and Key
2: Use Let's Encrypt to create SSL Certificate and Key
Enter 1 or 2: 2
It will be processed automatically.
Press any key to start create virtul host...
Create Virtul Host directory......
set permissions of Virtual Host directory......
Test Apache configure file...
test apache configure... Syntax OK
done
Restart Apache...
restart apache... done
Add database Sucessfully.
--2018-08-05 22:22:37-- https://soft.vpser.net/lib/acme.sh/latest.tar.gz
Resolving soft.vpser.net (soft.vpser.net)... 45.34.93.228, 2600:3c01::f03c:91ff:fe92:1a06
Connecting to soft.vpser.net (soft.vpser.net)|45.34.93.228|:443... connected.
HTTP request sent, awaiting response... 200 OK
Length: 107645 (105K) [application/octet-stream]
Saving to: ‘latest.tar.gz’
100%[================================================>] 107,645 --.-K/s in 0.02s
2018-08-05 22:22:38 (5.57 MB/s) - ‘latest.tar.gz’ saved [107645/107645]
[Sat Aug 5 22:22:38 CST 2018] It is recommended to install socat first.
[Sat Aug 5 22:22:38 CST 2018] We use socat for standalone server if you use standalone mode.
[Sat Aug 5 22:22:38 CST 2018] If you don't use standalone mode, just ignore this warning.
[Sat Aug 5 22:22:38 CST 2018] Installing to /usr/local/acme.sh
[Sat Aug 5 22:22:38 CST 2018] Installed to /usr/local/acme.sh/acme.sh
[Sat Aug 5 22:22:38 CST 2018] Installing alias to '/root/.bashrc'
[Sat Aug 5 22:22:38 CST 2018] OK, Close and reopen your terminal to start using acme.sh
[Sat Aug 5 22:22:38 CST 2018] Installing alias to '/root/.cshrc'
[Sat Aug 5 22:22:38 CST 2018] Installing alias to '/root/.tcshrc'
[Sat Aug 5 22:22:38 CST 2018] Installing cron job
no crontab for root
no crontab for root
[Sat Aug 5 22:22:38 CST 2018] Good, bash is found, so change the shebang to use bash as preferred.
[Sat Aug 5 22:22:38 CST 2018] OK
Starting create SSL Certificate use Let's Encrypt...
[Sat Aug 5 22:22:39 CST 2018] Registering account
[Sat Aug 5 22:22:40 CST 2018] Registered
[Sat Aug 5 22:22:40 CST 2018] ACCOUNT_THUMBPRINT='oKzGuf4OhgE8SZtXn_3e9mnKUn49QPyPwd54i-asQd8'
[Sat Aug 5 22:22:40 CST 2018] Creating domain key
[Sat Aug 5 22:22:41 CST 2018] The domain key is here: /usr/local/apache/conf/ssl/seoimo.com/seoimo.com.key
[Sat Aug 5 22:22:41 CST 2018] Multi domain='DNS:seoimo.com,DNS:www.seoimo.com'
[Sat Aug 5 22:22:41 CST 2018] Getting domain auth token for each domain
[Sat Aug 5 22:22:41 CST 2018] Getting webroot for domain='seoimo.com'
[Sat Aug 5 22:22:41 CST 2018] Getting new-authz for domain='seoimo.com'
[Sat Aug 5 22:22:41 CST 2018] The new-authz request is ok.
[Sat Aug 5 22:22:42 CST 2018] Getting webroot for domain='www.seoimo.com'
[Sat Aug 5 22:22:42 CST 2018] Getting new-authz for domain='www.seoimo.com'
[Sat Aug 5 22:22:42 CST 2018] The new-authz request is ok.
[Sat Aug 5 22:22:42 CST 2018] Verifying:seoimo.com
[Sat Aug 5 22:22:46 CST 2018] Success
[Sat Aug 5 22:22:46 CST 2018] Verifying:www.seoimo.com
[Sat Aug 5 22:22:49 CST 2018] Success
[Sat Aug 5 22:22:49 CST 2018] Verify finished, start to sign.
[Sat Aug 5 22:22:50 CST 2018] Cert success.
[Sat Aug 5 22:22:50 CST 2018] Your cert is in /usr/local/apache/conf/ssl/seoimo.com/seoimo.com.cer
[Sat Aug 5 22:22:50 CST 2018] Your cert key is in /usr/local/apache/conf/ssl/seoimo.com/seoimo.com.key
[Sat Aug 5 22:22:51 CST 2018] The intermediate CA cert is in /usr/local/apache/conf/ssl/seoimo.com/ca.cer
[Sat Aug 5 22:22:51 CST 2018] And the full chain certs is there: /usr/local/apache/conf/ssl/seoimo.com/fullchain.cer
[Sat Aug 5 22:22:51 CST 2018] Run reload cmd: /etc/init.d/httpd graceful
graceful apache... done
[Sat Aug 5 22:22:51 CST 2018] Reload success
Let's Encrypt SSL Certificate create successfully.
Test Apache configure file...
test apache configure... Syntax OK
done
Restart Apache...
restart apache... done
================================================
Virtualhost infomation:
Your domain: seoimo.com
Home Directory: /home/wwwroot/seoimo.com
Enable log: no
Database username: sjk_seoimo
Database userpassword: sjkmmseoimo
Database Name: sjk_seoimo
Create ftp account: no
Enable SSL: yes
=>Let's Encrypt
================================================
此外,开启SSL/HTTPS访问后,还需要进行以下几点操作:(可等建站完成后再设置)
① - 开启 HSTS;② - 关闭 SNI;③ - HTTP全部301重定向到HTTPS
关于FTP功能
LNMP1.6默认是不安装FTP功能的,需要上下传文件时,设置FTP软件(如FlashFXP)连接类型为 “SFTP over SSH”即可。
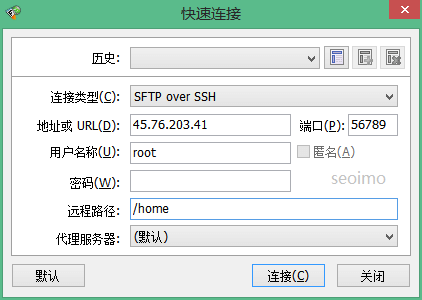
但是,某些情况下仍需开启FTP功能(如通过FTP发送备份),可进行如下操作:
# cd /root/lnmp1.6-full
# ./pureftpd.sh
安装成功后,添加FTP用户:
# lnmp ftp add
设置好FTP用户名、密码以及访问目录的绝对路径(以 “/” 开头)!!
特别提示:
使用FTP软件连接VPS后,若无法进行上传和下载,并提示 “553 Can’t open that file: Permission denied” 时,可能需要更改下权限:
# chown www:www -R /目录路径/
#8安装WordPress程序
以下的步骤想必应该很熟悉,和带Cpanel或DirectAdmin面板安装WordPress过程比较类似。只不过,在面板上操作是可视化的,比较直观。而在这里是通过命令执行的,非可视。只要输入命令时细心点,一般是不会出问题的。
首先,进入添加的域名目录:
# cd /home/wwwroot/seoimo.com
回车。然后浏览器中打开WordPress中文站点,下载最新的程序压缩包:
# wget https://wordpress.org/latest.tar.gz
回车。等待下载完之后,解压压缩包:
# tar -zxvf latest.tar.gz
回车。
接下来,将解压出来的wordpress文件夹内全部文件移动到当前的域名目录下(别忘了后面的.)。
# mv wordpress/* .
回车。然后,可以选择删掉空文件夹wordpress及源程序(可选)。
# rm -rf wordpress latest.tar.gz
回车,搞定。
为避免因权限的问题导致安装出错,比如wp-config.php无法创建、需要提供FTP用户密码以及主题和插件不能更新等,建议赋予网站根目录文件的可写权限。
# chmod -R 755 /home/wwwroot && chown -R www /home/wwwroot
另外,LNMP安装包默认禁用了 scandir 函数,这会导致WordPress后台看不到安装的主题,以及当前主题总显示 “有新的翻译可用” 的提醒。所以,需要开启此函数。
LNMP最新版本已经默认开启了 scandir 函数,所以该步骤可以忽略。
好了,打开博客网址进行最后的安装吧!(记得要提前设置好域名解析)
鉴于评论中不少朋友反馈,以上设置都正确,但到这一步就是打不开网址。
故而,博主建议在此处先重启下lnmp:
安装SSL证书后,建议打开HTTPS开头的网址安装,例如:https://www.seoimo.com/
如已经使用HTTP安装,需要把HTTP替换为HTTPS网址。
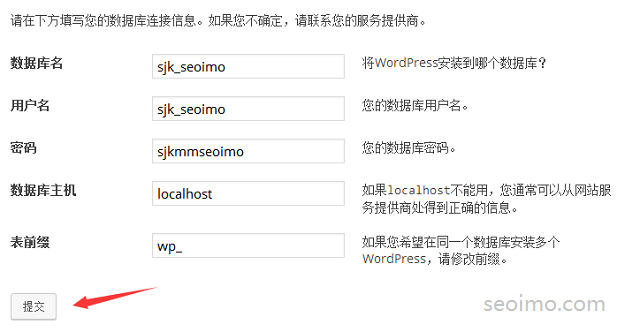
至此,在VPS上通过搭建LAMP环境安装WordPress博客已经大功告成了。
接下来,我们来对VPS进行必要的配置优化,以便进一步提高主机性能。
①WordPress 5.X 版本的Gutenberg编辑器用起来别扭的话,可以用插件改回经典版编辑器:
https://wordpress.org/plugins/classic-editor/
②WP-Super-Cache(页面缓存):https://wordpress.org/plugins/wp-super-cache/
③Autoptimize(CSS/JS压缩):https://wordpress.org/plugins/autoptimize/
④ShortPixel(图片压缩):https://wordpress.org/plugins/shortpixel-image-optimiser/
⑤A3-Lazy-Load(图片懒加载):https://wordpress.org/plugins/a3-lazy-load/
⑥Yoast-SEO(SEO优化):https://wordpress.org/plugins/wordpress-seo/
⑦WP-Mail-SMTP(smtp发信):https://wordpress.org/plugins/wp-mail-smtp/
⑧WP-DB-Backup(数据库备份):https://wordpress.org/plugins/wp-db-backup/
⑨MemcacheD-Is-Your-Friend(对象缓存,按上文安装了php-memcached才可以用):
https://wordpress.org/plugins/memcached-is-your-friend/
#9VPS配置优化
关于VPS服务器方面的配置优化绝对是个技术活,如果深入研究的话会比较复杂。博主非技术大牛,在这里仅介绍一下常用的三点:优化php.ini配置、添加swap交换分区和开启Keep-Alive功能 + 优化Httpd配置。
#9.1优化php.ini配置
用vi命令修改 php.ini 文件。
# vi /usr/local/php/etc/php.ini
单击 i 键进入 insert 模式,按 “上下左右” 四个方向键找到并修改以下数值:
此行表示允许单个脚本允许使用的最大内存256M(通常1G内存以下设置256M即可)。
单击 Esc 键退出 insert 模式,输入以下命令保存退出。注意英文状态下输入!
# :wq
回车。然后重启一下LNMP:
# lnmp restart
回车。
#9.2添加Swap交换分区
针对1GB内存以下的VPS,最新版本的LNMP比较智能的自动添加Swap交换区了。
用如下命令查看是否已添加了1GB的Swap,如已添加,此步骤可直接跳过。
当然,如果你觉得自动添加的Swap空间1GB有点大,也可以参考下文进行调整。
#9.3开启Keep-Alive功能 + 优化Httpd配置
开启Keep-Alive功能可使客户端到服务器端的连接持续有效,当出现对服务器的后继请求时,Keep-Alive功能避免了建立或者重新建立连接。可见,对访问静态网页时,开启Keep-Alive是很有用的。
因为在进行WordPress管理方面上的优化时,需要安装静态缓存插件,所以,开启Keep-Alive功能十分必要。
# vi /usr/local/apache/conf/extra/httpd-default.conf
依次修改以下四条:
KeepAlive On
MaxKeepAliveRequests 50
KeepAliveTimeout 5
退出,保存:
# :wq
接下来优化 Httpd 配置( prefork 模式下),以降低Apache内存占用。此步骤对小内存VPS(如搬瓦工256MB方案)尤为重要。
# vi /usr/local/apache/conf/extra/httpd-mpm.conf
依次修改如下:(甚至可降低一半,即1、1、2、50、50)
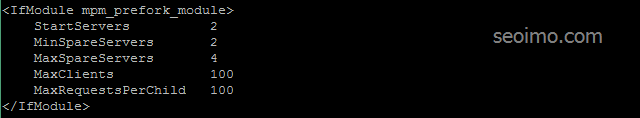
退出,保存:
# :wq
然后,重启httpd服务:
# service httpd restart
#9.4清理VPS日志
这点很重要,尤其是较高访问量的网站!
不清理的话,日志文件越来越大,最后把VPS空间占满后导致停机。
日志主要涉及两个方面:VPS系统日志和Apache访问日志(也包括错误日志)。
可以查看 /var/log/ 及 /home/wwwlogs/ 两个日志目录:
如果发现有几百MB的日志,说明应该清理一下了。
清理的方法并不难,找出VPS中哪些日志是不重要的,然后定期手动或自动清理即可。
博主写了一个Shell小脚本,使用 crontab 命令设置定期(比如每五天)删除这些日志。
执行此脚本需要用到 crontab 定时功能,为避免出错,先检查下是否已经安装:
如提示 -bash: crontab: command not found,说明我们需要安装一下 crontab:
#10删除mysql-bin.0000*日志文件
博主所用的LNMP一键安装包默认开启了日志记录,这样就会在 /usr/local/mysql/var/ 目录下面生成大量 mysql-bin.0000* 类似的文件,大小甚至达到几个G!
所以,我们需要做下调整,禁止保留日志记录以防止占用太多空间。
于是,编辑 /etc/my.cnf 文件:
# vi /etc/my.cnf
找到以下两行代码,在前面添加 #,彻底禁用MySQL日志:
open_files_limit = 65535
#log-bin=mysql-bin
#binlog_format=mixed
server-id = 1
expire_logs_days = 10
保存退出,重启一下MySQL:
# /etc/init.d/mysql restart
#11Linux-VPS安全配置 / 防护措施
博主以为,VPS的安全防护绝对是运行网站的重中之重。防护措施做不好,轻者给后期运行带来无穷无尽的烦恼,重者造成网站瘫痪甚至数据清空,那就真的欲哭无泪了。
好在Linux本身已经足够安全稳定,只要你不泄露关键的登录信息(比如SSH端口和ROOT密码等),通常不会产生重大事故。但即便如此,我们还是应该未雨绸缪,提前做好VPS的安全防护措施。
那么,VPS安全配置究竟该如何做呢?
在这里,博主结合自己建站经验,介绍一下Linux-VPS安防措施里最有效的三个方面:修改SSH端口、阻止SSH暴力破解和防御DDOS攻击。
#11.1修改SSH端口(强烈推荐)
首先,编辑配置文件:
# vi /etc/ssh/sshd_config
找到 #Port 22 这行(默认端口22),把前面的 # 去掉,然后再添加一个新的端口(不超过65535),比如 Port 56789:
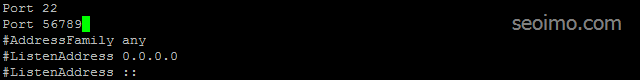
保存,重启SSH即可:
# service sshd restart
接下来,在防火墙 /etc/sysconfig/iptables 里开启此端口:
# iptables -A INPUT -p tcp -m tcp --dport 56789 -j ACCEPT
保存并重启防火墙:
# service iptables save

# service iptables restart
或者,也可以编辑 /etc/sysconfig/iptables 文件,复制端口 22 的规则,粘贴在其下另起一行。
按 :wq 保存退出后,重启防火墙。
查看防火墙状态,看看端口是否开启成功:
# service iptables status
现在,使用新的端口连接SSH。
若成功登录,则再次编辑 /etc/ssh/sshd_config,将里面的 Port 22 前加 # 保存后,重启SSH即可。
CentOS7防火墙中开启相关端口:
CentOS7.X中默认的防火墙 firewalld 而非CentOS6.X中的 iptables 。如果你也像博主一样感觉用着很不爽,需要换回 iptables 的,可以参考如下设置。
1、关闭firewall并禁止开启启动:
# service firewalld stop

# systemctl disable firewalld.service
2、安装iptables:
# yum -y install iptables-services
3、修改iptables配置:
# vi /etc/sysconfig/iptables
粘贴如下内容(可按需要自行增删;如已更改SSH端口,下面的22端口那行可以删除):
:INPUT ACCEPT [0:0]:FORWARD ACCEPT [0:0]:OUTPUT ACCEPT [0:0]-A INPUT -p icmp -j ACCEPT
-A INPUT -i lo -j ACCEPT
-A INPUT -m state --state RELATED,ESTABLISHED -j ACCEPT
-A INPUT -p tcp -m tcp --dport 56789 -j ACCEPT
-A INPUT -p tcp -m tcp --dport 22 -j ACCEPT
-A INPUT -p tcp -m tcp --dport 21 -j ACCEPT
-A INPUT -p tcp -m tcp --dport 80 -j ACCEPT
-A INPUT -p tcp -m tcp --dport 3306 -j DROP
-A INPUT -p tcp -m tcp --dport 443 -j ACCEPT
-A INPUT -p tcp -m tcp --dport 11211 -j DROP
-A INPUT -p udp -m udp --dport 11211 -j DROP
-A INPUT -j REJECT --reject-with icmp-host-prohibited
-A FORWARD -j REJECT --reject-with icmp-host-prohibited
COMMIT
按 :wq 保存退出后,重启iptables,并设置为开机启动:
# service iptables restart

# systemctl enable iptables.service
#11.2阻止SSH暴力破解(可选)
设置高强度密码 + 更改默认SSH的22端口后,已经可以阻止绝大多数的SSH非法请求了。因此,安装DenyHosts这步可以省略。
#11.3防御DDOS攻击(可选)
也许是设置的问题,也许是DDoS-Deflate确实有问题,经过长时间的运行,发现效果并不是很好。无奈,博主自己写了一个简单的防DD/CC的脚本,效果还不错。因此,安装DDoS-Deflate这步也可以省略。
#12MySQL数据库优化
众所周知,LAMP是比较依赖数据库的。尤其是搭建的WordPress博客没进行HTML静态缓存的情况下,对数据库的依赖更加严重。
在我看来,对MySQL数据库的优化是特别重要也是特别困难的一项工作。不仅仅是因为MySQL设置里参数众多,让人看着头疼迷糊,更是因为这些参数没有一个固定的最优组合。参数设置的激进,浪费VPS资源,设置的保守,又可能限制程序的正常运行。
那么,究竟该怎么设置才合理呢?
根据博主的经验,对MySQL众多参数中最重要的以下几点进行合理的优化后,基本可以保证中小流量(比如<5000IP/天)博客的正常访问。
为确保安全,首先备份一下 /etc/my.cnf :
# cp /etc/my.cnf /etc/my.cnf.old
接下来,修改 /etc/my.cnf 中的以下参数:
# vi /etc/my.cnf
max_connections = 100
修改后,保存退出。重启一下MySQL数据库即可:
# /etc/init.d/mysql restart
特别提示:★★★★★
随着博客流量的日益增长,这些设置可能不再适合,需要不断调整,以达到最合理的方案。
那么,如何调整呢?
在这里,博主根据自己的实际经验,提供以下方法。同时,也建议你定期监测调整。
一、连接MySQL数据库:
# mysql -uroot -p
回车,输入数据库密码(root用户)。
出现提示符 mysql> 后,即表示成功进入MySQL数据库中。
二、查看服务器响应的最大连接数(Max_used_connections):
mysql> show global status like 'Max_used_connections';
返回值中,Max_used_connections 表示服务器过去发生的最大连接数。
博主建议:
max_connections / Max_used_connections = 1.5
比值可以大一些,但太小的话可能出现 1040 错误:“MySQL: ERROR 1040: Too many connections”
三、查看key_buffer_size使用情况:
mysql> show global status like 'key_read%';
得到返回值(单位:Byte),索引未命中缓存的概率:
key_cache_miss_rate = Key_reads / Key_read_requests * 100%
博主建议:
key_cache_miss_rate < 0.1% 即可,表示1000个索引读取请求才有一个直接读硬盘;
如果比值过小(比如< 0.01%),则表示 key_buffer_size 分配的过多,可适当减少。
四、查询缓存(query cache)利用率:
mysql> show global status like 'qcache%';
返回值中,Qcache_free_memory 表示缓存中的空闲内存(单位:Byte)
则查询缓存利用率:
x = (query_cache_size - Qcache_free_memory) / query_cache_size * 100%
博主建议:
查询缓存利用率 >80% 时,可适当提高 query_cache_size 数值;
查询缓存利用率 <20% 时,可适当降低 query_cache_size 数值。
五、退出MySQL数据库:
mysql> exit
#13创建VPS快照
为了数据安全,一定要养成定期备份的良好习惯。否则,一旦有个闪失,可真的要一夜回到解放前了。
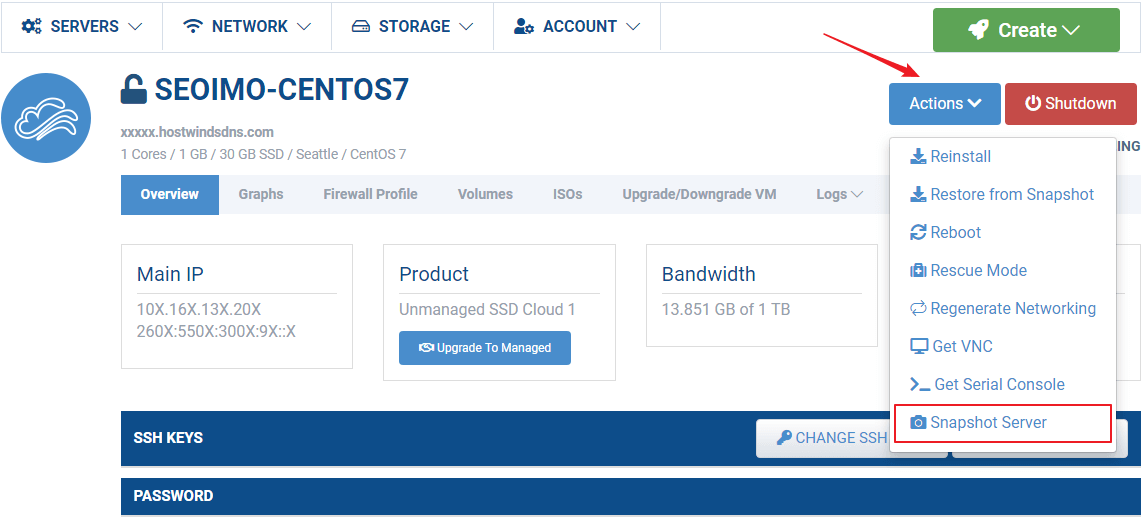
所幸,Hostwinds提供了SnapShot快照备份功能(收费但非常便宜,博主每天花费大约$0.01),可以通过一键恢复,无缝迁移系统到别的机子或者机房。这实在是太方便了。
操作也很简单:打开某个VPS的管理界面,点击右侧的 "Actions",选择 "Snapshots" ,方框内填入标签即可。
#14WordPress博客的备份和迁移
网站备份的重要性就不需要博主多说了。在Linux系统下,对WordPress进行备份其实并不难。主要涉及两部分:文件备份和数据库备份。
#14.1 文件备份
#14.2 数据库备份
#14.3 WordPress迁移 / 搬家
#14.4 WordPress搬家脚本(参考)
#14.5 备份小技巧
上文提到过,备份后的文件可以通过 FTP 软件下载到本地保存,也可以通过 SCP 命令上传到其他VPS上备份。
那么,哪个方法更好呢?
看个人喜好了。不过博主倾向于后者,即 scp 到其他VPS上备份保存。因为一旦你的网站出现问题,重新开VPS和从本地上传的话,一般只有几十到几百KB/s的上传速度,比较慢。而VPS之间的 scp 传速则快得多,通常几十MB/s的速度,简直天壤之别。
那是不是意味着需要额外单独买个VPS作为备份?
条件允许当然好。但是,也不一定需要。因为Vultr自带 “Snapshots” 快照备份功能。
博主的做法是:
在Hostwinds上另开一个机子(比如最便宜的月付$2.5),然后按本文教程搭建好本站一毛一样的站点。然后 “Snapshots”,之后把新开的VPS销毁。这样一来,即使不再新开VPS,后台依然保留备份的 “Snapshots” 。
博主需要做的就是定期花几毛钱重开VPS(每月1-2次),恢复(Restoring),然后把备份上传过来,再重新 “Snapshots” 后销毁。
这样,一旦由于某些原因本站甚至搬瓦工出了问题,博客也可以在Vultr上很快恢复访问。
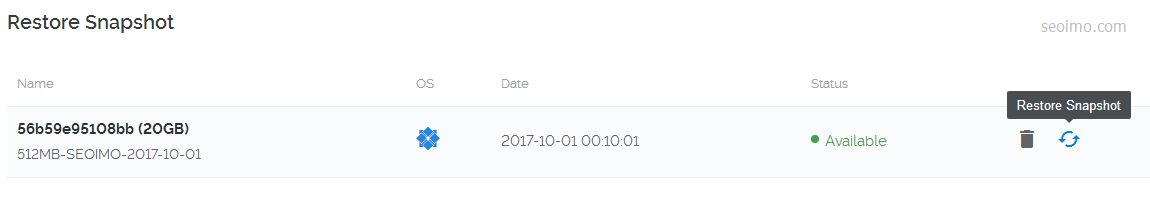
Snapshots-Restoring的具体步骤:
登录Vultr → 左侧Servers → 选中VPS → 上面Snapshot → 右下Restore-Snapshot
#15写在最后
到这里,关于在月付5美元的便宜VPS上搭建LAMP环境,进而安装WordPress建站并进行主要的优化配置已全部完成。是不是突然觉得豁然开朗?
其实,把网站安装成功只是万里长征开始的第一步,后面还要涉及WordPress内部的优化和加速、内容创建、网站数据备份、安全防护等等,这在以后的文章中会继续和大家分享。
私以为,一个优秀的博客,就像小树苗一样,需要博主长期精心的培育和维护,才能最终长成参天大树。
不过,千万要记得:一定要养成定期WordPress备份的良好习惯!
在安装过程中,如遇到问题或对本文有好的想法或建议,请在下面留言评论。
倘若本文对你有所帮助,欢迎分享传播。举手之劳,也许就能够帮助更多想尝试VPS建站的朋友们少走一些弯路。
非常感谢。今天lnmp装wordpress,装好之后发现直接访问ip是显示lnmp界面。然后各种折腾啊,一开始是发现指向default下的index.html,然后删除之后又去修改nginx.conf的指向目录,结果发现403了。检查nginx log发现并没异常,又各种检查目录读写权限,就是死活没发现问题。看到这文章才发现还需要改apache配置,虽然还没试,但这坑应该是ok了。谢谢
LAMP搭建的才需要修改Apache相关配置,如果是LNMP,需要修改的是Nginx。
嗯啊。搞好了。谢谢
小白一个,根据大佬的教程确实成功了,但是现在有几个问题一直困扰好久:
第一个就是通过域名访问不了我的网站,错误显示说找不到我域名的服务器ip地址,但是仔细又去检查了好几遍域名那块的设置,我也没发现什么明显的错误,我之前折腾了好久就一直被卡在这里了。然后今天我又开启了网站的ip地址访问,确实可以访问了,但是访问速度非常非常的慢。
我的vps是搬瓦工的每月4.99美元套餐洛杉矶机房,延迟平均在300ms左右。
我不知道这个是不是正常的访问速度,但是真的好慢啊。
大佬有没有什么办法给我支两招,谢谢大佬!
如果域名访问不了,多半是域名解析和绑定的时候出了问题,建议仔细再检查检查,或者删除后重新绑定。
至于你说的慢的问题,不是很好回答。以博主为例,手握两个搬瓦工年付19刀的VPS,速度感觉尚可,可以试试本站的打开速度。
如果洛杉矶ping总是300的话,有点不正常。建议换成CN2线路,ping一般200ms上下。同时,网站可以静态缓存和图片延迟加载,进一步优化打开速度。
另外,可以在你的网站内弄一个100mb的文件,然后浏览器不开任何加速直接下载,看看网速多少。如果能有1MB/s左右的下载速度(相当于10Mbit带宽)就很可以了,不影响建站;如果低于100KB/s(大约1Mbit带宽)说明线路实在太拥挤了,建议切换别的机房。
谢谢大佬的指导,域名访问那里果然是我设置有问题,今天改了下可以访问了。
然后今天我重新访问我的网站,响应速度和加载页面莫名的也变快了,估计是我安装了几个插件的问题。昨天晚上我去搜了一下资料很多人都遇到了用WordPress建站响应慢的问题,而且不仅加载网页慢,连后端我XSHELL登陆服务器都卡得要死。
然后我今天花了几块钱在西部数据买了一个SSL证书,文件验证通过了,证书下来了,
不过我不会安装,还请大佬指条明路。
免费的Let's Encrypt就可以,自备证书也行。LNMP1.4里集成了一键安装SSL:
# lnmp ssl add真心谢谢博主,一看就走过不少弯路,祝博主网站越办越好
谢谢。对自学者来说,遇坑平坑是难免的。
请问,大佬。
我人在俄罗斯(莫斯科),这样我选择服务器的位置选择哪里比较合适?
美国东海岸我测试过了,比西海岸好。进过德国,而到俄罗斯。
那我是不是选择荷兰的服务器更好呢?
服务器的地理位置选择,它有什么需要考虑的吗?
就一条:访客打开你的网站越快越好。
带宽够的话尽量靠近访客群,带宽不够再考虑距离远的机房。
比如本站主要主要访客都在国内,国内和香港的机房原则上最好,但价格你懂的。
退而求其次,日本韩国甚至新加坡机房也可以,但还是价格的问题,没找到如意的。
最后选的搬瓦工美西洛杉矶,年付19刀的CN2,目前来说比较满意。
但倘若流量大了,为了用户体验,还是会考虑搬到香港。
懂了,多谢!能否把您vx或者社交账号发给我(邮箱)有讨论话题
серьёзно(seriously)
专注于自己喜欢的事情,暂无暇他顾。
如有必要,请留言讨论,因为这样可能会帮助更多人。
不适合公开的话题,可以发我邮箱。
因为邮件比某些即时通讯更易于记录和保存。
Спасибо
噢!成功了 十分感谢博主
大概20个月前我买入了特价11.99刀的VPS
并且参考网上傻瓜式一周才安装好
但不知哪个是干什么的什么功能
要怎么优化 怎么修改才能更好 就凑合用了那么久
直到昨天偶然看博主的全方面教程 便重置VPS重新开始
十分感谢博主能写出 让小白易懂的全方面的教程 受益匪浅
不客气。因为小白过,所以更懂得。
噢!博主晚上好!
我昨天买了KVM的19.9的中国优化线路 安装的系统Centos 6 x86_64 bbr自带BBR
请问 这个的话 可以修改或者添加$$啊端口吗?
还有一个疑问 我看见有锐速 魔改BBR BBR这些 请问那个比较好呢?可以同时安装几个吗?
第一个问题,具体操作请自行Google。这个话题,不在本站的讨论范围之内,原因你懂的。
至于第二个问题,私以为,若非特殊需求,装个正常的官方BBR就可以了。一般建站的话,实际上不上BBR也没关系。
加速类的软件,抢占母鸡资源,霍霍邻居,多少都有点损人利己的意思。搞的太过分,有可能受到主机商限制甚至封停账户。
所以,魔改之类的东西,如果你是建站,不建议搞;如果就为了很爽的看视频,请自行Google。
嗯嗯 好的 谢谢博主的解答 祝你网站越来越好
谢谢啊!大家一起越来越好。
我勒个去,一激动,表达能力就下降。
能看这么新的教程,真的很感谢您。
祝福您。衷心祝福您网站流量越来越大~ :)
谢谢!也祝你的网站流量越来越大。
LAMP博主有弄过吗?
我都弄好了静态可以,动态不行,想架设wordpress+discuz
没太明白你问的什么意思?
自用的wp一直都是lamp搭建的。
博主,你好,看了你的文章感觉收获很大,我这边如果地址栏输入www+域名可以正确访问,但是去掉www就会报The requested URL / was not found on this server. Apache Server at luolingxiao.me Port 80这个错,我看了一下DNS解析没有错误,记录类型是都是A,主机记录,一个是@,一个是www。请问错误可能是出现在哪里?谢谢
估计是添加虚拟主机的时候出了问题,不带www没绑定成功。
试试 # lnmp vhost del 删除域名后重新添加,注意别出错。
问题找到了,是在Enter more domain name(example: lnmp.org *.lnmp.org):的时候输入了y,我这边没有提示是否输入多个域名,第一个域名输完直接就是输入多个域名,谢谢博主
不客气。:)
楼主,按照你的教程安装好了,wordpress也ok了,但是进入那个mysql页面没了,查了资料说是在自己ip/phpmyadmin,这个phpmyadmin我按照教主的操作改了名字A,现在ip/A,进不去了,不知道是哪里出问题了,我小白。。。
正常应该是可以进去的,phpMyAdmin改名并不影响正常使用。
检查下操作是否有误,重命名的字母大小写和访问的是否一致。
或者重新改回phpmyadmin,看是否能打开。
能否提示下现在我要的是?我完全小白哈哈,不懂任何代码,任何检查,或者如何重新改回。。。。。请原谅我的无知。。。
建议你花几天时间了解了解linux,掌握一点基本的命令。
否则,以后运行维护也会很麻烦。
或者,可以先从虚拟主机和面板开始练手。
换了半天时间,终于折腾完毕,思考也清晰起来,对于我这种无任何代码基础的圈外人员,着实不易,5555,再次也分享下自己的历程出现的错误解决办法:一开始我是用的搬瓦工的vps,弄了一天,第二天忽然ssh进不去了,连不上服务器,无法任何操作,以为是搬瓦工的问题哈哈,索性又在linode买了个服务器,也是折腾了半天安装好lnmp,然后下午问题就来了,
1.首先我ip/phpmyadmin初始首页改了名字后,进不去了,名字啥的也都没错,后来各种度娘资料,发现要把自己的那个数据库文件夹放到自己域名文件夹下(abc.com/phpmyadmin),默认是在default下的。在此还有推荐个可视化软件filezilla,对于我这种小白来说,一边操作一边在filezilla软件可以清晰的看到文件的目录变化,有助于了解linux的命令作用哈哈。
2.半晌没用ssh连接服务器,再次连接后发现,完了,连不上了,和用搬瓦工的服务器是一样的,提示 Network error:Software caused connection abort,以为是端口出来问题,又是度娘各种资料,改了好几次端口,还是无济于事。思考一番,怀疑是那个DenyHosts把自己ip屏蔽了,接着度娘,国内的论坛解决方案试了n种,都快放弃了,最后度娘到一个老外的https://www.cyberciti.biz/faq/linux-unix-delete-remove-ip-address-that-denyhosts-blocked/,(自己也找到的linode网页端自带的ssh面板),结合博主DenyHosts的安装路径,一步一步来操作复制代码,法克,完美解决哈哈,目前所有一切都折腾完了。有问题再来像博主请教
推荐使用Google搜索,相对迅速准确。
Linode不错,但总觉得有点太老了。试试Vultr吧,无论建站还是测试,用起来都非常方便。
问个题外话,博主怎么把支付宝红包二维码去掉了?是扫的人不多吗?
一是扫码的确实不多;二是和博客主旨不怎么搭;三是显示后博客界面看起来有点别扭,影响阅读体验。